As obrigações de notificação de incidentes de cibersegurança nos Países Baixos são regidas pela Lei de Cibersegurança ( Cyberbeveiligingswet , CBW), que entrou em vigor em 15 de agosto de 2026 e substituiu a Lei de Segurança de Redes e Sistemas de Informação ( Wet beveiliging netwerk- en informatiessystemen , WBNI). As organizações abrangidas pela Lei devem notificar um incidente significativo no prazo de 24 horas após a sua detecção, complementá-lo com uma notificação mais completa no prazo de 72 horas e submeter um relatório final no prazo de um mês. Os relatórios são enviados através do portal do Centro Nacional de Cibersegurança (NCSC), que os encaminha para a Equipe de Resposta a Incidentes de Cibersegurança (CSIRT) relevante e para o supervisor competente.
A Lei de Segurança Cibernética Holandesa (Cbw) implementa a Diretiva NIS2 e foi introduzida juntamente com a Lei de Resiliência de Entidades Críticas ( Wet weerbaarheid kritieke entiteiten , Wwke), que implementa a Diretiva CER e impõe obrigações de resiliência física e de reporte às cerca de quinhentas organizações designadas como entidades críticas. Nosso guia mais abrangente sobre a NIS2 e a Lei de Segurança Cibernética Holandesa aborda o dever de cuidado em detalhes; este artigo explica quem está sujeito ao regime de reporte, quando um incidente ultrapassa o limite, quais relatórios devem ser entregues e quando, qual autoridade os recebe e como o dever interage com as obrigações de notificação que você já possa ter sob o GDPR ou a DORA.
Quais organizações estão sujeitas à obrigação de reporte?
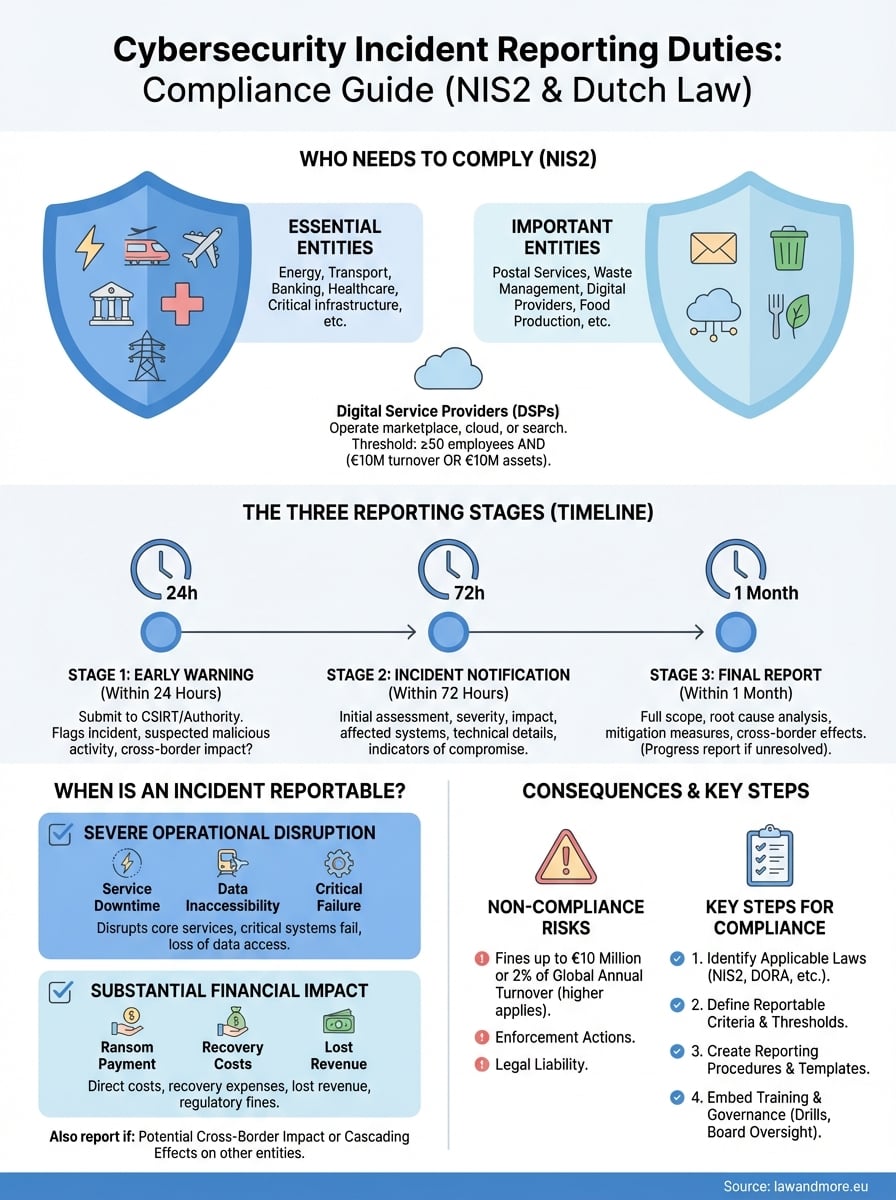
A Lei de Proteção ao Consumidor (Cbw) aplica-se a entidades essenciais e importantes em dezoito setores. As entidades essenciais incluem energia, transportes, serviços bancários, infraestruturas do mercado financeiro, saúde, água potável, águas residuais, infraestruturas digitais, gestão de serviços de TIC, administração pública e espaço. As entidades importantes abrangem serviços postais e de entregas expressas, gestão de resíduos, fabrico de produtos químicos e de alimentos, fabrico de dispositivos médicos, computadores e veículos, fornecedores digitais como mercados online, motores de busca e plataformas sociais, e organizações de investigação.

Normalmente, o tamanho determina a classificação dentro de um setor. Grandes organizações em um setor essencial são consideradas entidades essenciais, organizações de médio porte são consideradas entidades importantes e organizações abaixo do limite de médio porte geralmente ficam fora do escopo da Lei. Essa regra de tamanho tem exceções: provedores de serviços de DNS, registros de domínio de nível superior, provedores de serviços de confiança, provedores de redes e serviços de comunicações eletrônicas públicas e partes da administração pública estão sujeitos à Lei, independentemente do tamanho, assim como organizações que são as únicas provedoras de um serviço crítico para a sociedade ou cuja interrupção teria um impacto significativo. O fato de você ser uma entidade essencial ou importante não altera os prazos de notificação; altera apenas a intensidade da supervisão e o limite máximo da multa.
O registro precede a comunicação.
Uma organização abrangida pela Lei de Combate à Corrupção (Cbw) deve se registrar no cadastro nacional de entidades mantido pelo Centro Nacional de Segurança Cibernética (NCSC), informando, entre outras coisas, seu setor de atuação, seus dados de contato para ocorrências e os nomes de domínio da internet pelos quais é responsável. O registro não é uma formalidade que pode esperar até a primeira ocorrência: o registro é a forma como a Equipe de Resposta a Incidentes Graves (CSIRT) e o supervisor sabem quem você é, e o envio de relatórios pelo portal pressupõe que você esteja cadastrado. Quaisquer alterações nos dados cadastrados devem ser comunicadas.
Além do registro, a Lei impõe um dever de cuidado. As entidades devem tomar medidas técnicas, operacionais e organizacionais adequadas e proporcionais contra os riscos às suas redes e sistemas de informação, detalhadas no Decreto de Segurança Cibernética ( Cyberbeveiligingsbesluit ) e em normas ministeriais. A Lei também coloca a responsabilidade no topo: o órgão de gestão aprova as medidas de gestão de riscos, é responsável pelo cumprimento das normas e deve participar de treinamentos sobre riscos de segurança cibernética. Essa responsabilidade é uma das diferenças práticas em relação à antiga Wbni e é uma questão de governança, e não de TI. Ela se relaciona com o aspecto penal da segurança cibernética, para o qual nossa nota sobre a Lei de Crimes Cibernéticos III é o ponto de partida. Nossa visão geral das estruturas de conformidade com as quais uma empresa holandesa precisa lidar contextualiza essa questão.
Quando um incidente se torna reportável
O gatilho é um incidente significativo, não qualquer incidente. Um incidente é significativo quando causa ou é capaz de causar uma grave interrupção operacional dos serviços ou prejuízo financeiro para a entidade em questão, ou quando afetou ou é capaz de afetar outras pessoas físicas ou jurídicas, causando danos materiais ou imateriais consideráveis. O prazo começa a contar a partir da detecção, não da conclusão da investigação, portanto, a primeira decisão deve ser tomada com base em informações incompletas.

Como o critério legal é aberto, limites e orientações específicos do setor o complementam. Ao avaliar a gravidade, as questões relevantes são: por quanto tempo o serviço ficou indisponível e para quantos destinatários, se os dados foram acessados ou alterados sem autorização e em quais categorias, se os efeitos atingem outros Estados-Membros, se o incidente interrompe os serviços que você fornece a outras entidades essenciais ou importantes e quanto tempo se espera para a recuperação. Os efeitos em cascata contam por si só: um provedor de nuvem cuja violação de segurança interrompe um hospital relata o ocorrido com base nessa interrupção, e não apenas com base em suas próprias perdas.
A resposta sensata a uma norma aberta é definir por escrito qual é o seu próprio limite antes que qualquer coisa aconteça. Um padrão de classificação interno conciso, aplicado de forma consistente e registrado, serve tanto como auxílio operacional quanto como prova de boa-fé, caso um supervisor pergunte posteriormente por que um determinado incidente não foi relatado.
Os três relatórios e seus respectivos prazos.
A obrigação de reportar incidentes é feita em etapas. Dentro de 24 horas após tomar conhecimento de um incidente significativo, você deve enviar um alerta inicial, indicando se há suspeita de que o incidente tenha sido causado por atos ilícitos ou maliciosos e se ele pode ter efeitos transfronteiriços. Dentro de 72 horas, você deve enviar a notificação do incidente, que atualiza o alerta inicial com uma avaliação preliminar do incidente, sua gravidade e impacto e, quando disponíveis, os indicadores de comprometimento. Dentro de um mês após a notificação do incidente, você deve enviar o relatório final, contendo uma descrição detalhada do incidente, sua gravidade e consequências, o tipo de ameaça ou causa raiz, as medidas de mitigação aplicadas e, quando relevante, o impacto transfronteiriço.

Se o incidente ainda estiver em andamento ao término do mês, você deverá enviar um relatório de progresso, seguido do relatório final dentro de um mês após a resolução do incidente. Dois prazos mais curtos complementam este esquema. Os prestadores de serviços fiduciários devem relatar qualquer incidente que afete a prestação de seus serviços em até 24 horas, em vez de 72. Além disso, quando um incidente significativo afetar os beneficiários do seu serviço, você deverá informá-los, sem demora indevida, sobre o incidente e, quando a ameaça justificar, sobre as medidas ou soluções que eles podem adotar.
Quem recebe seu relatório?
Você registra a ocorrência pelo portal do NCSC, e a notificação é encaminhada de lá para o CSIRT responsável pelo seu setor e para o supervisor que o acompanha. Esse ponto único de entrada é uma simplificação deliberada: você não precisa se preocupar com a divisão de responsabilidades sob pressão de tempo. A supervisão em si permanece setorial. A Autoridade Holandesa para Infraestrutura Digital ( Rijksinspectie Digitale Infrastructuur , RDI) supervisiona a infraestrutura digital, os provedores digitais e a maior parte do governo central; a Inspeção do Meio Ambiente Humano e dos Transportes (ILT) supervisiona as autoridades de água e partes do setor de transportes; a saúde é de responsabilidade da Inspeção de Saúde e Assistência à Juventude (IGJ); e o setor financeiro é supervisionado pelo Banco Central dos Países Baixos (De Nederlandsche Bank) e pela Autoridade Holandesa para os Mercados Financeiros. Confirmar qual supervisor cobre o seu setor e registrar seus dados de contato no seu plano de incidentes é uma tarefa de cinco minutos, impossível de ser feita corretamente às três da manhã.
Quando outras obrigações de reporte se sobrepõem
Um único incidente raramente desencadeia uma única obrigação. Quando o incidente envolve dados pessoais, o RGPD aplica-se em paralelo: uma violação de dados pessoais deve ser notificada à Autoridade Holandesa de Proteção de Dados no prazo de 72 horas após a sua deteção, a menos que seja improvável que resulte num risco para os indivíduos, e os próprios titulares dos dados devem ser informados quando o risco para os seus direitos e liberdades for elevado. Essa obrigação é independente da Lei de Proteção de Dados da Holanda (Cbw), é dirigida a uma autoridade diferente e é avaliada com base num limiar diferente. Além disso, quando o incidente ocorreu num processador de dados, a atribuição de funções no contrato de processamento de dados define quem notifica quem, conforme descrito no nosso guia sobre o Regulamento Geral de Proteção de Dados .
As entidades financeiras são a principal exceção ao regime Cbw, e não um acréscimo a ele. A Lei de Resiliência Operacional Digital (DORA) contém suas próprias regras sobre gestão de riscos de TIC e sobre a comunicação de incidentes graves relacionados a TIC ao supervisor financeiro competente. Quando essas regras são, no mínimo, equivalentes, elas substituem as obrigações correspondentes da NIS2. Portanto, um banco ou uma seguradora comunica um incidente grave de TIC ao Banco Central dos Países Baixos (De Nederlandsche Bank) ou à Autoridade Holandesa para os Mercados Financeiros (Nederlandsche Authority for the Financial Markets) de acordo com a DORA e registra seus contratos com fornecedores terceirizados de TIC no registro de informações exigido pela DORA; isso não duplica a comunicação de acordo com o regime Cbw. Os provedores de redes e serviços de comunicações eletrônicas têm suas próprias obrigações de notificação de continuidade de acordo com a Lei de Telecomunicações, e as organizações designadas como entidades críticas comunicam interrupções de acordo com a Wwke. Mapear qual dessas obrigações se aplica a você, antes de um incidente, é a medida preparatória mais útil que existe.
O que acontece se você se apresentar com atraso ou não se apresentar de forma alguma?
Os supervisores ao abrigo da Cbw dispõem das ferramentas administrativas normais e de outras mais. Podem exigir informações, ordenar uma auditoria, dar instruções vinculativas, impor uma ordem sujeita a pagamento de uma penalidade ( last onder dwangsom ) e aplicar uma multa administrativa. A NIS2 exige que os Estados-Membros disponibilizem multas máximas de, pelo menos, dez milhões de euros ou dois por cento do volume de negócios anual mundial para entidades essenciais, consoante o que for mais elevado, e de, pelo menos, sete milhões de euros ou 1.4 por cento para entidades importantes; os valores máximos neerlandeses estão definidos na própria Cbw. Para as entidades essenciais, a diretiva permite ainda que um supervisor, em última instância, suspenda uma certificação ou autorização e proíba um indivíduo de exercer funções de gestão.
A exposição não é apenas administrativa. Um incidente que se torna público gera questionamentos por parte de clientes e contrapartes contratuais, e um relatório tardio ou incompleto enfraquece a posição da organização em qualquer disputa subsequente. Nossa nota sobre as responsabilidades legais de diretores e empresas explica onde essa exposição se situa dentro da organização.
Criar um procedimento que sobreviva a um incidente real.
Os prazos de 24 e 72 horas só são cumpridos por organizações que definiram previamente as responsabilidades de cada um. Um procedimento eficaz designa a pessoa que avalia o incidente em relação ao limite de notificação, a pessoa que aprova a notificação, a pessoa que a submete e a pessoa que mantém contato com a autoridade competente, com um substituto nomeado para cada função, visto que os incidentes não respeitam o horário comercial. A etapa de avaliação deve ocorrer nas primeiras horas após a detecção; o alerta precoce deve ser elaborado, verificado e arquivado logo no primeiro dia.

Modelos preparados fazem toda a diferença entre cumprir o prazo de 24 horas e perdê-lo. Um modelo de alerta precoce precisa incluir o horário da detecção, a categoria do incidente, os sistemas afetados, se há suspeita de atividade maliciosa e se existem possíveis efeitos transfronteiriços, além de um contato nomeado. O modelo de notificação de incidente adiciona a avaliação da gravidade, o escopo do impacto, o número de destinatários afetados, os indicadores de comprometimento e as medidas de contenção já tomadas. O modelo de relatório final abrange o cronograma, a causa raiz, o impacto total e as medidas implementadas. Mantenha esses documentos acessíveis offline também; um incidente que derrube seus sistemas também derrubará o wiki onde eles estão armazenados. Uma breve revisão jurídica da minuta é algo que vale a pena incorporar ao fluxo de trabalho, e nossos advogados de TI estão acostumados a fazer isso em menos de uma hora.
O cadastro de terceiros de TIC merece atenção especial. Grande parte dos incidentes reportáveis tem origem em um fornecedor, e a obrigação contratual de informá-lo prontamente, juntamente com o direito às informações técnicas necessárias para seu próprio relatório, deve constar no contrato com a nuvem ou com o fornecedor antes do incidente. Essa é uma questão tanto de aquisição quanto de segurança, e se enquadra nas obrigações mais amplas de due diligence que permeiam toda a cadeia de suprimentos.
Formação e governança
Procedimentos que se baseiam apenas em documentos falham. Funcionários fora da equipe de segurança precisam reconhecer os possíveis incidentes, saber quem contatar a qualquer hora e entender que não devem investigar por conta própria nem apagar informações. A equipe de segurança precisa conhecer bem o padrão de classificação e o fluxo de trabalho para aplicá-los sob pressão, o que na prática significa ensaiá-los: um exercício simulado que execute um cenário realista, da detecção ao relatório final, expõe as lacunas que um procedimento escrito esconde.
Em nível de diretoria, o Cbw torna o risco de cibersegurança um item permanente, em vez de ocasional. O órgão de gestão aprova as medidas de gerenciamento de riscos e deve ser treinado; deve receber relatórios regulares de incidentes, relatórios apresentados e respostas recebidas das autoridades, e um executivo nomeado deve ser responsável pela conformidade com os relatórios. Nossa prática de conformidade regulatória ajuda as organizações a implementar essa governança e testá-la antes que um órgão supervisor o faça.
O que fazer a seguir
Três fatores determinam se uma organização cumpre suas obrigações de notificação de incidentes de cibersegurança: saber se está abrangida pela Lei de Cibersegurança (CbW) e registrada no NCSC (Centro Nacional de Segurança Cibernética), ter um limite definido por escrito para o que é considerado significativo e ter uma pessoa designada para enviar um alerta antecipado em até 24 horas, a qualquer hora do dia. Tudo o mais decorre desses três fatores. Verifique primeiro o registro, pois essa é a única obrigação que já está atrasada para organizações que não a cumpriram e é a mais fácil de ser verificada por um supervisor.
Law & More Assessoramos organizações sobre o escopo da Lei de Segurança Cibernética, a elaboração de procedimentos de notificação de incidentes e cláusulas com fornecedores, bem como o tratamento de relatórios e a correspondência de supervisão subsequente. Quando um incidente também envolve dados pessoais, uma cadeia de suprimentos ou uma disputa contratual, podemos abordar esses aspectos em conjunto, em vez de sequencialmente. Se você não tiver certeza se sua organização se enquadra na Lei, essa é a primeira questão a ser resolvida, e teremos prazer em respondê-la.